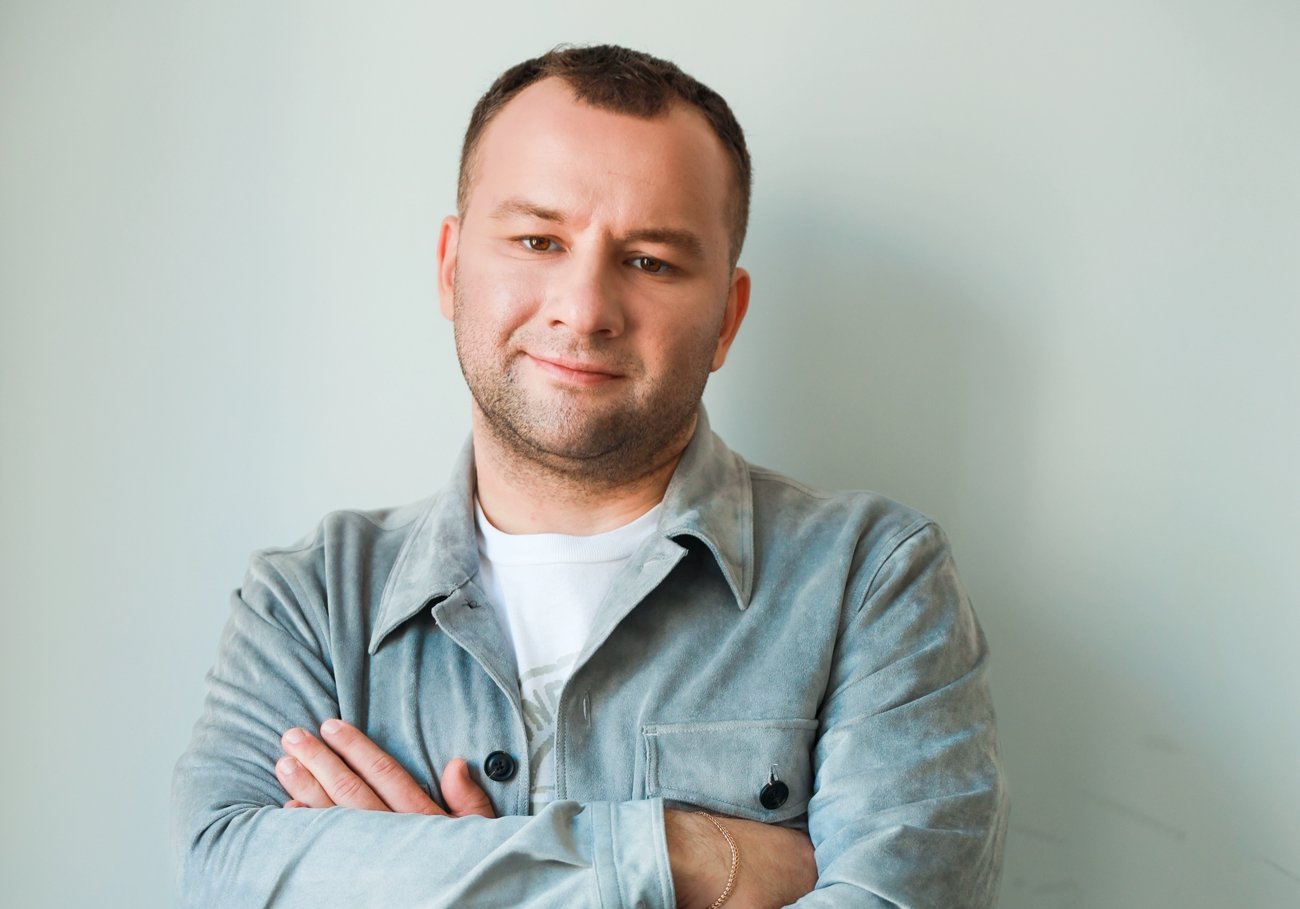
Михайло Зборовський Cosmobet (екс власник бренду), експерт у розвитку iGaming продуктів
Розібралися, що це означає на практиці, і поговорили про це з галузевим експертом.
Базовий рівень, який уже не є конкурентною перевагою
Певний набір технологій відповідальної гри сьогодні сприймається індустрією не як щось видатне, а як мінімально необхідний стандарт, приблизно так само, як шифрування платежів чи ліцензія оператора.
До цього базового рівня належать:
- Верифікація особи й цифровий онбординг (KYC), що запобігає доступу неповнолітніх і шахрайським акаунтам;
- Моделі оцінки ризику на основі ШІ, які відстежують нетипові патерни ставок і тривалість ігрових сесій;
- Інструменти самообмеження.
Проблема в тому, що наявність цих інструментів сама по собі мало що гарантує. Значення має не кількість впроваджених технологій, а те, наскільки органічно вони вбудовані в сам продукт, а не існують як формальний додаток до нього для галочки перед регулятором.
Тренд №1: від реакції до передбачення
Головна зміна найближчих років це перехід від реактивної моделі, яка втручається вже після того, як користувач зіткнувся з наслідками ризикованої поведінки, до предиктивної, яка намагається помітити тривожні сигнали значно раніше.
Це не означає відмову від існуючих інструментів. Йдеться радше про їхнє ускладнення й персоналізацію, коли реакція системи підлаштовується під індивідуальний профіль конкретного користувача, а не під усереднені правила, однакові для всіх.
Інтерв'ю: «Система повинна пропонувати підтримку, а не заборону постфактум»
Про цей перехід ми поговорили з Михайлом Зборовським, експертом із розвитку iGaming-продуктів, який у минулому був бенефіціаром Cosmobet.
Питання: Михайле, у чому, на ваш погляд, полягає справжній прогрес у технологіях відповідальної гри?
Михайло Зборовський: Справжній прогрес — це перехід до систем, які бачать відхилення в поведінці раніше, ніж воно перетворюється на проблему, і пропонують підтримку, а не заборону постфактум. Реактивна модель завжди на крок позаду: вона діє вже тоді, коли наслідки для користувача вже настали.
Питання: Ви також говорите про кросплатформені системи. Чому одного оператора, навіть з ідеальною системою самообмеження, недостатньо?
Михайло Зборовський: Тому що один оператор може побудувати ідеальну систему самообмеження всередині своєї платформи, але поки ці системи не пов'язані між собою, користувач завжди знайде обхідний шлях. Людина, яка обмежила себе на одній платформі, сьогодні без жодних перешкод може продовжити ризиковану поведінку на іншій — і саме цю лазівку покликані закрити кросплатформені системи управління гравцями.
Питання: Що технічно повинна включати робоча кросплатформена система?
Михайло Зборовський: Єдині ліміти на депозити й самовиключення, які діють одразу в кількох операторів. Захищені й перевірювані записи даних, що виключають маніпуляції з історією користувача. Спільні механізми взаємодії з регуляторами для перевірки дотримання правил. І обов'язково зрозумілі для користувача умови того, які саме дані передаються між платформами і навіщо.
Питання: Чи не ризикує індустрія, ускладнюючи технології, зробити продукт менш комфортним для звичайного користувача, який не має проблемної поведінки?
Михайло Зборовський: Це справді окремий виклик. Занадто нав'язливі попередження чи надмірні обмеження можуть сприйматися як недовіра до користувача й знижувати лояльність до платформи, навіть якщо початковий намір був благим. Правильний баланс досягається за рахунок персоналізації: система повинна бути уважнішою до тих, чия поведінка дійсно викликає занепокоєння, і практично непомітною для тих, чия поведінка не виходить за межі звичайної.
Тренд №2: кросплатформений захист як новий стандарт довіри
Об'єднання даних про поведінку користувача між різними операторами це один із найбільш значущих напрямів розвитку найближчих років. Наразі такі системи перебувають на ранній стадії впровадження, але саме вони можуть стати визначальним фактором довіри до індустрії загалом, а не лише до окремої платформи.
Приклад із суміжної індустрії. Схожа логіка вже реалізована у фінансовому секторі. Системи обміну даними про шахрайство між банками дозволяють зупинити зловмисника, який намагається обійти обмеження одного банку, відкривши рахунок в іншому. Принцип той самий, тобто обмеження, що діє лише в межах однієї компанії, легко обійти, але спрацьовує лише тоді, коли достатня кількість гравців ринку готова ділитися даними одне з одним.
Тренд №3: адаптивні інтерфейси й гейміфікація навчання
Ще один напрямок це інтерфейси, які змінюються залежно від поведінки конкретного гравця, а не залишаються однаковими для всіх користувачів. Сюди ж належить гейміфікація навчання відповідальній грі через прогрес-трекери й інтерактивні підказки, підхід, що робить інформування менш формальним і більш природно вбудованим у сам досвід використання продукту.
Легко сприймати технології відповідальної гри як витрати, накладені ззовні. Але сукупність цих технологій формує базовий рівень довіри, без якого подальший розвиток продукту в цій галузі стає ризикованим як для користувача, так і для самого бізнесу.
Оператор, який своєчасно інвестує в предиктивні інструменти, отримує не лише відповідність регуляторним вимогам, а й аудиторію, яка залишається лояльною довше, ніж та, що просто випадково не зіткнулася з проблемою.
Дані гравців під захистом: технічний контекст
Кросплатформений обмін даними — це завжди питання безпеки. Орієнтиром тут слугують стандарт ISO/IEC 27001 та рекомендації NIST щодо керування ідентичністю й доступом. За даними ENISA, саме обмін персональними даними між організаціями є зоною підвищеного ризику.
- Шифрування й журнали змін. Записи мають бути захищеними та перевірюваними.
- Мінімум даних. Передається лише те, що потрібно для лімітів і самовиключення.
- Безпечна розробка. Інтерфейси обміну перевіряють за практиками OWASP.
Часті запитання
Що таке предиктивна модель відповідальної гри?
Це підхід, за якого система помічає тривожні сигнали в поведінці раніше, ніж вони стануть проблемою. І пропонує підтримку, а не заборону.
Навіщо потрібне кросплатформене самовиключення?
Щоб обмеження, встановлене на одній платформі, діяло і в інших операторів. Інакше ліміт легко обійти.
Як захищаються дані, якими обмінюються оператори?
Базові орієнтири — ISO/IEC 27001, рекомендації NIST і ENISA: шифрування, контроль доступу, прозорі умови для користувача.
Чому нам можна довіряти
Clear Signal пише про технології на перетині продукту, безпеки та етики. Ми говоримо з практиками, які будували реальні сервіси, і відокремлюємо думку експерта від фактів.
Як ми перевіряємо інформацію
Технічні твердження звіряємо з відкритими стандартами та публікаціями: ISO/IEC 27001, NIST, OWASP, ENISA, Cloudflare Blog, Microsoft Security Blog. Цитати узгоджуємо зі спікером до публікації.
Редакційні принципи
Без реклами азартних ігор і без закликів до ставок. Фокус — на захисті користувача, прозорості даних і відповідальному дизайні продуктів. Оновлюємо матеріали, коли змінюються факти.